Conheça as ferramentas de IA para segurança digital que todo negócio deveria usar em 2026, e entenda como a mesma tecnologia também virou arma de golpe.
Só entre janeiro e abril de 2026, a Kaspersky detectou mais de 33 mil ataques contra usuários de pequenas e médias empresas disfarçados de cinco serviços populares de IA — ou seja, o próprio interesse crescente por ferramenta de inteligência artificial virou porta de entrada para golpe. Some a isso um dado ainda mais alarmante: segundo a SE Labs, o volume de ataque de phishing gerado por IA cresceu mais de 4.500% desde 2023. Ferramentas de IA para segurança digital deixaram de ser um recurso opcional de empresa grande — são hoje parte essencial de qualquer negócio que lida com dado de cliente, pagamento ou informação sensível.
Este guia mostra as duas faces dessa moeda: como a IA virou arma nas mãos de quem ataca, e quais ferramentas de IA para segurança digital todo negócio deveria conhecer para se defender — sem exigir equipe técnica dedicada.
As duas faces da IA na segurança digital
A mesma tecnologia que ajuda seu negócio a escrever e-mail e organizar planilha também acelerou, do outro lado, a sofisticação de golpe digital. Entender essa dualidade é o primeiro passo antes de escolher qualquer ferramenta de defesa: a IA generativa tornou phishing mais convincente, deepfake de voz mais acessível, e até criou uma nova categoria de golpe — a ferramenta de IA falsa, disfarçada de aplicativo popular para roubar dado ou instalar malware.
O golpe que mais cresce: ferramentas de IA falsas
Justamente porque tanta gente pesquisa e testa nova ferramenta de IA toda semana, cibercriminoso passou a clonar interface de serviço popular — prometendo acesso “grátis” ou “antecipado” a uma IA badalada — para instalar malware ou capturar credencial. Antes de instalar qualquer ferramenta de IA nova, alguns cuidados básicos evitam cair nesse tipo de golpe:
- Baixe sempre pela loja oficial ou pelo site verificado da empresa, nunca por link recebido em rede social ou grupo de mensagem.
- Desconfie de promessa de acesso “vazado” ou “antecipado” a uma ferramenta de IA ainda não lançada oficialmente.
- Confira o domínio do site antes de inserir qualquer credencial — pequenas variações de nome são o truque mais comum.
Phishing gerado por IA: por que ficou mais difícil de identificar
O phishing tradicional costumava ter sinal claro: erro de português, formatação estranha, remetente suspeito. A IA generativa eliminou boa parte desses sinais, gerando mensagem com escrita natural, personalizada com dado real da vítima, e até em áudio ou vídeo com voz clonada de alguém conhecido. Isso não significa que o phishing ficou impossível de identificar — significa que o critério de identificação precisa mudar: desconfiar menos do “erro óbvio” e mais do contexto (pedido urgente de transferência, link fora do padrão, solicitação de dado sensível fora do canal habitual).
Ferramentas de IA para segurança digital que todo negócio deveria conhecer
Antivírus com detecção comportamental baseada em IA
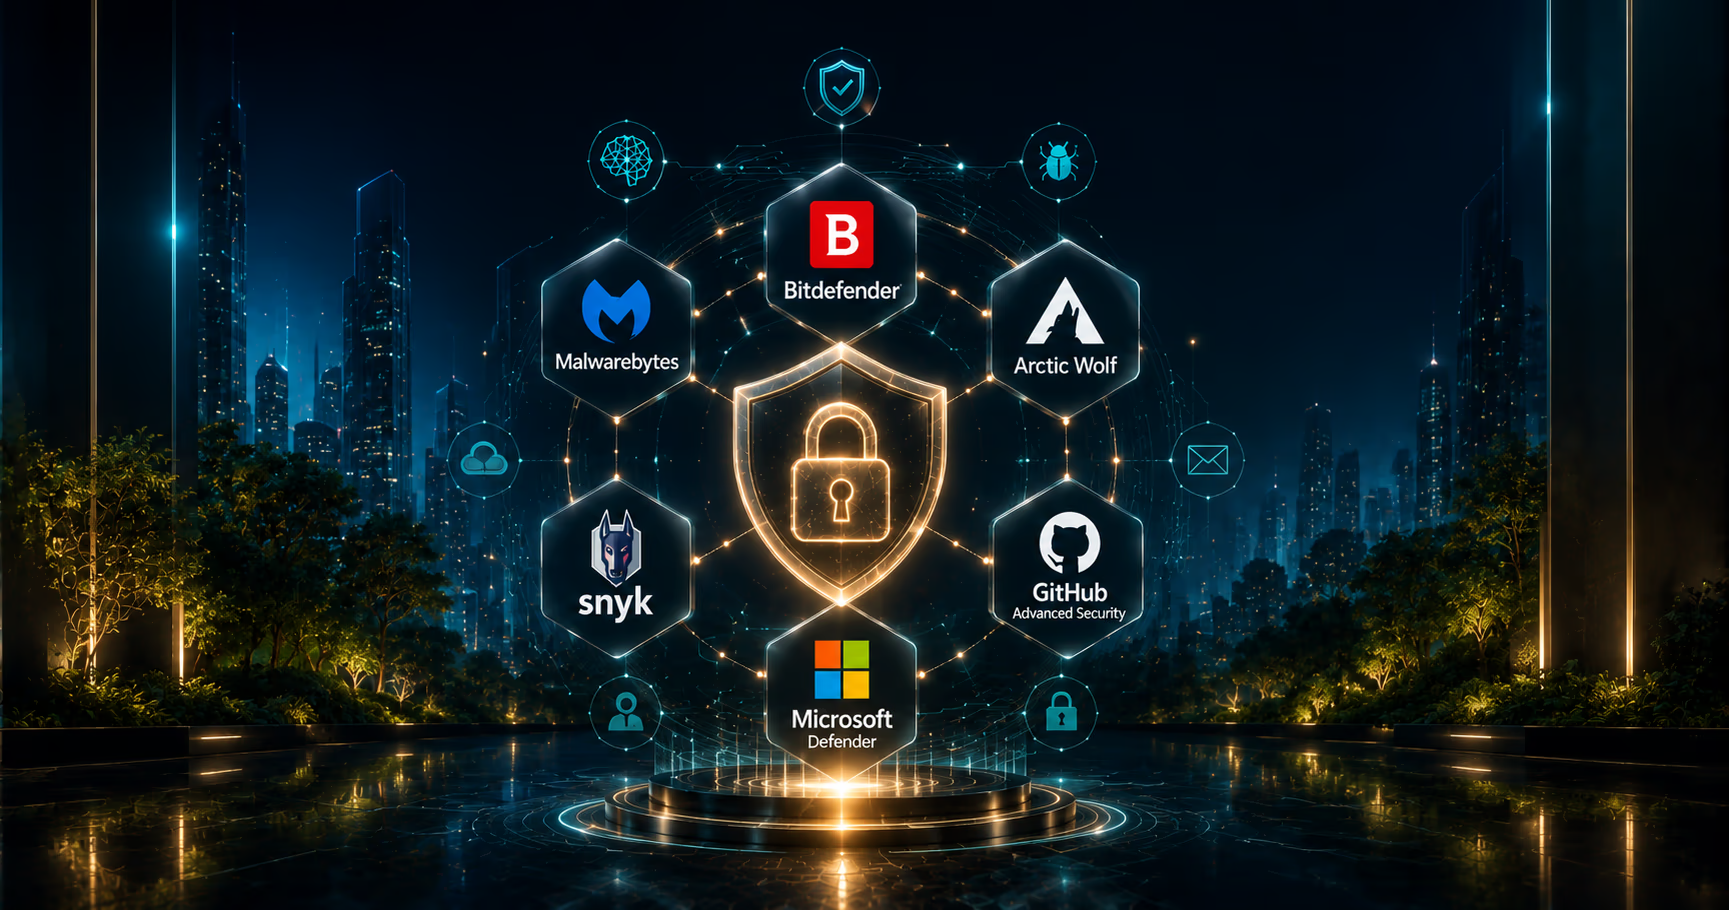
Antivírus modernos não dependem mais só de identificar vírus já catalogado — usam IA para reconhecer comportamento suspeito de um arquivo ou processo, mesmo que a ameaça seja nova. O Bitdefender se destaca nesse quesito, combinando aprendizado de máquina com análise em nuvem para identificar ameaça conhecida e desconhecida em tempo real, com baixo impacto no desempenho do sistema. O Malwarebytes funciona bem como complemento, especialmente eficiente removendo ameaça persistente que outros antivírus deixam passar.
- Escolha para: proteção geral de dispositivo contra vírus, ransomware e ameaça desconhecida.
- Ponto de atenção: o Microsoft Defender, gratuito e já integrado ao Windows, é aceitável para uso básico, mas testes independentes mostram taxa de detecção mais baixa que soluções pagas líderes — e cai ainda mais quando o dispositivo está offline.
Ferramentas de proteção contra ransomware e backup automático
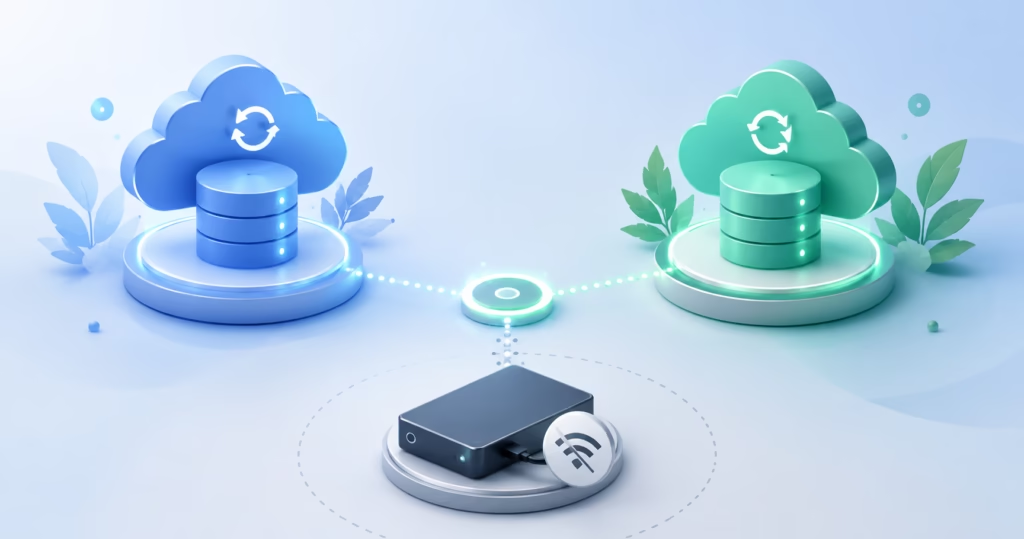
Ransomware segue como a principal ameaça para negócio em 2026, e a defesa mais eficaz combina antivírus com IA e uma rotina de backup bem definida. A recomendação técnica mais repetida no setor é a regra 3-2-1: manter três cópias do dado importante, em dois tipos diferentes de mídia, com pelo menos uma cópia totalmente offline — assim, mesmo que o ransomware sequestre o sistema principal, existe uma cópia segura fora de alcance.
- Escolha para: qualquer negócio que armazena dado importante digitalmente, o que hoje é praticamente universal.
Gerenciador de senha com autenticação inteligente
Soluções de segurança mais completas já incluem gerenciador de senha com preenchimento automático e autenticação biométrica, reduzindo o hábito de reutilizar a mesma senha em vários lugares — um dos maiores fatores de risco em invasão de conta corporativa.
- Escolha para: negócios com várias contas e sistemas de acesso, principalmente quando mais de uma pessoa da equipe compartilha credencial.
Monitoramento gerenciado com IA (MDR) para negócios em crescimento
Para negócios que já não cabem em uma solução puramente doméstica, plataformas de Managed Detection and Response com IA, como a Arctic Wolf, monitoram, priorizam e respondem a ameaça de segurança continuamente, sem exigir que a empresa monte uma equipe própria de segurança da informação.
- Escolha para: negócios em crescimento, com mais dispositivo e sistema para proteger do que uma equipe pequena consegue monitorar manualmente.
Segurança de código com IA, para quem desenvolve software
Se o seu negócio desenvolve ou mantém software próprio, vale conhecer ferramentas como o Snyk e os recursos avançados de segurança do GitHub Copilot, que usam IA para identificar vulnerabilidade em código, dependência e infraestrutura antes que se tornem um problema real. Um levantamento do setor mostrou que uma fatia relevante das organizações já enfrentou incidente de segurança ligado especificamente a código gerado por IA — reforçando que a mesma velocidade que a IA traz para o desenvolvimento também exige atenção redobrada de segurança.
- Escolha para: equipe de desenvolvimento que já usa IA para programar e precisa de camada extra de verificação.
Tabela-resumo: ferramentas de IA para segurança digital
| Necessidade | Ferramenta recomendada |
|---|---|
| Proteção geral contra vírus e ransomware | Bitdefender (principal) + Malwarebytes (complementar) |
| Backup seguro contra sequestro de dado | Rotina 3-2-1, com pelo menos uma cópia offline |
| Gestão de senha e acesso | Gerenciador de senha com autenticação biométrica |
| Monitoramento contínuo para negócio em crescimento | Arctic Wolf (MDR gerenciado) |
| Segurança de código para quem desenvolve software | Snyk, GitHub Advanced Security |
| Uso básico, orçamento zero | Microsoft Defender (com ressalva de desempenho) |
Checklist básico de segurança digital para pequenos negócios
- Tenho antivírus com detecção comportamental instalado em todos os dispositivos da empresa
- Sigo a regra 3-2-1 de backup para dado importante do negócio
- A equipe sabe reconhecer sinal de phishing gerado por IA (pedido urgente, link fora do padrão, solicitação de dado fora do canal habitual)
- Uso gerenciador de senha, evitando reaproveitar a mesma credencial em vários sistemas
- Baixo qualquer ferramenta de IA nova só por site oficial verificado
- Tenho uma política simples e clara de uso de IA com dado sensível da empresa
Erros comuns em segurança digital de pequenos negócios
- Confiar só no antivírus gratuito nativo do sistema. Ele resolve o básico, mas testes independentes mostram taxa de detecção mais baixa que soluções dedicadas, principalmente offline.
- Não ter backup verdadeiramente offline. Um backup só na nuvem, conectado à mesma rede infectada, também pode ser sequestrado por ransomware.
- Achar que “erro de português” ainda é o principal sinal de golpe. Phishing gerado por IA já elimina esse tipo de erro — o critério de desconfiança precisa mudar para o contexto do pedido, não só a escrita.
- Baixar ferramenta de IA por link de rede social ou grupo de mensagem. Esse é hoje um dos vetores mais comuns de instalação de malware disfarçado de IA popular.
- Não treinar a equipe sobre os riscos atualizados. Segurança digital eficaz depende tanto de ferramenta quanto de comportamento humano — e o segundo muda mais devagar que a ameaça.
Perguntas frequentes sobre ferramentas de IA para segurança digital
Como a IA está sendo usada para atacar negócios em 2026? Principalmente de duas formas: gerando phishing mais convincente e personalizado (com crescimento de mais de 4.500% desde 2023, segundo a SE Labs) e através de ferramentas de IA falsas, que imitam serviço popular para instalar malware ou roubar credencial.
O antivírus gratuito do Windows é suficiente para proteger meu negócio? Para uso muito básico, oferece alguma proteção, mas testes independentes mostram taxa de detecção mais baixa que soluções pagas líderes, especialmente quando o dispositivo está offline. Para negócio que lida com dado sensível, vale complementar com uma solução dedicada.
O que é a regra 3-2-1 de backup, e por que ela importa contra ransomware? É a prática de manter três cópias do dado importante, em dois tipos diferentes de mídia, com pelo menos uma cópia totalmente offline. Isso garante que, mesmo se o ransomware sequestrar o sistema principal e qualquer backup conectado à rede, ainda existe uma cópia segura e inacessível ao ataque.
Como identifico uma ferramenta de IA falsa antes de instalar? Baixe sempre pela loja oficial ou site verificado da empresa, desconfie de promessa de acesso “vazado” ou “antecipado” a uma ferramenta ainda não lançada oficialmente, e sempre confira o domínio do site antes de inserir qualquer credencial.
Pequenas empresas realmente precisam se preocupar com segurança digital de nível avançado? Sim. Segundo a Kaspersky, pequenas e médias empresas continuam sendo alvo atraente para cibercriminoso, muitas vezes justamente por não terem política de segurança tão robusta quanto empresas maiores — o que torna as ferramentas certas ainda mais importantes, não menos.
Conclusão: a mesma tecnologia nos dois lados, a diferença está no preparo
Ferramentas de IA para segurança digital não são mais um recurso avançado reservado a empresa grande — são resposta direta a uma ameaça que também usa IA para atacar com mais sofisticação a cada mês. Antivírus com detecção comportamental, backup seguindo a regra 3-2-1, gerenciador de senha e uma equipe treinada para reconhecer o novo padrão de golpe formam a base que qualquer negócio, de qualquer porte, deveria ter hoje.
O próximo passo é prático: rode o checklist deste guia no seu negócio ainda esta semana, e resolva primeiro qualquer item marcado como “não” — a diferença entre um negócio protegido e um negócio vulnerável, em 2026, está menos na tecnologia mais cara e mais na disciplina de aplicar o básico direito.
Sugestão de Leitura
- Erros comuns ao implementar IA em pequenas empresas (e como evitar)
- Como treinar uma IA com os dados do seu próprio negócio
Sugestão de Links Externos confiáveis
- Securelist (Kaspersky) relatório de ameaças para PMEs 2026 (securelist.com)
- Página oficial do Bitdefender (bitdefender.com)